SQLインジェクションとは?仕組みとプレースホルダによる対策を実行結果で解説
hr
ENG LIFE BLOG
Web アプリの脆弱性(セキュリティ上の弱点)の中で、昔から特によく見つかるものの 1 つが XSS(クロスサイトスクリプティング)です。検索フォームや掲示板、プロフィール欄など、利用者が入力した文字を画面に表示する場所があれば、どこでも起こる可能性があります。
この記事では、XSS の仕組みと 3 つの種類、起きたときの被害、そして対策の全体像を、初めて学ぶ人向けに説明します。説明だけでなく、自分の PC の中だけで動かした「わざと脆弱な小さなページ」とその修正版を Microsoft Edge で開き、スクリプトが実行されるか・されないかを実際に確かめた結果も載せています。
この記事で分かること:
XSS は、Web ページが利用者の入力などを画面に出力するときの処理に問題があり、攻撃者が用意したスクリプト(JavaScript のプログラム)を、そのページの一部として利用者のブラウザで実行させられてしまう脆弱性です。英語の Cross-Site Scripting を略すと CSS になりますが、スタイルシートの CSS と区別するため XSS と書きます。
IPA(情報処理推進機構)の「安全なウェブサイトの作り方」では、ウェブページへの出力処理に問題があると、そのページにスクリプトなどを埋め込まれてしまい、その影響はサイトそのものではなく、そのページを見た利用者に及ぶと説明されています。ここが XSS の大事なポイントです。サーバーが乗っ取られるのではなく、ページを見に来た人のブラウザの中で、攻撃者のスクリプトが「そのサイトのスクリプト」として動いてしまいます。
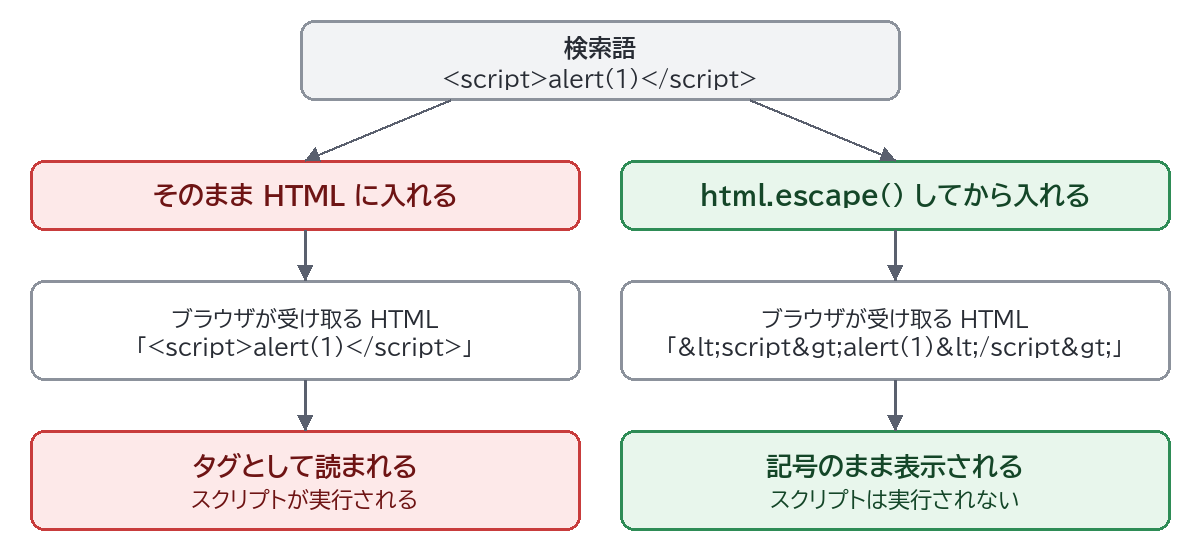
たとえば、検索した言葉を「「〇〇」の検索結果:0 件」と表示するページがあるとします。プログラムの中で、検索語をそのまま HTML に組み込むと、次のようになります。
<p>「りんご」の検索結果:0 件</p> となり、問題ありません。<script>alert(1)</script> が入ると、<p>「<script>alert(1)</script>」の検索結果:0 件</p> という HTML ができます。alert(1) を実行します。つまり、XSS の原因は「データとして扱うべき文字列が、HTML や JavaScript のコードとして解釈されてしまう」ことです。alert(1) はダイアログを出すだけの無害なコードで、脆弱性があるかどうかを確かめるときの目印としてよく使われます。実際の攻撃では、ここにもっと悪意のある処理が入ります。
攻撃者のスクリプトは、そのサイトの正規のスクリプトと同じ権限で動きます。そのため、そのサイトの JavaScript ができることは、ほぼ何でもできてしまいます。IPA の「安全なウェブサイトの作り方」では、主な脅威として次の 3 つを挙げています。
| 被害 | どういうことか |
|---|---|
| 偽の情報・偽のページの表示 | 本物のサイトの URL のまま、画面を書き換えられる。偽のログインフォームを出してパスワードを入力させる(フィッシング)など |
| Cookie の盗み出し | Cookie にログイン状態を表すセッション ID が入っていると、それを盗まれて、本人になりすましてログインされる |
| 任意の Cookie の保存 | 攻撃者が用意したセッション ID を Cookie に書き込まれ、「セッション ID の固定化」という別の攻撃に使われる |
このほかにも、ログイン中の利用者になりすまして、その画面でできる操作(書き込み、設定の変更など)を勝手に行われることもあります。画面を書き換えられても、アドレスバーには本物のドメインが表示されたままなので、利用者が見分けるのは困難です。
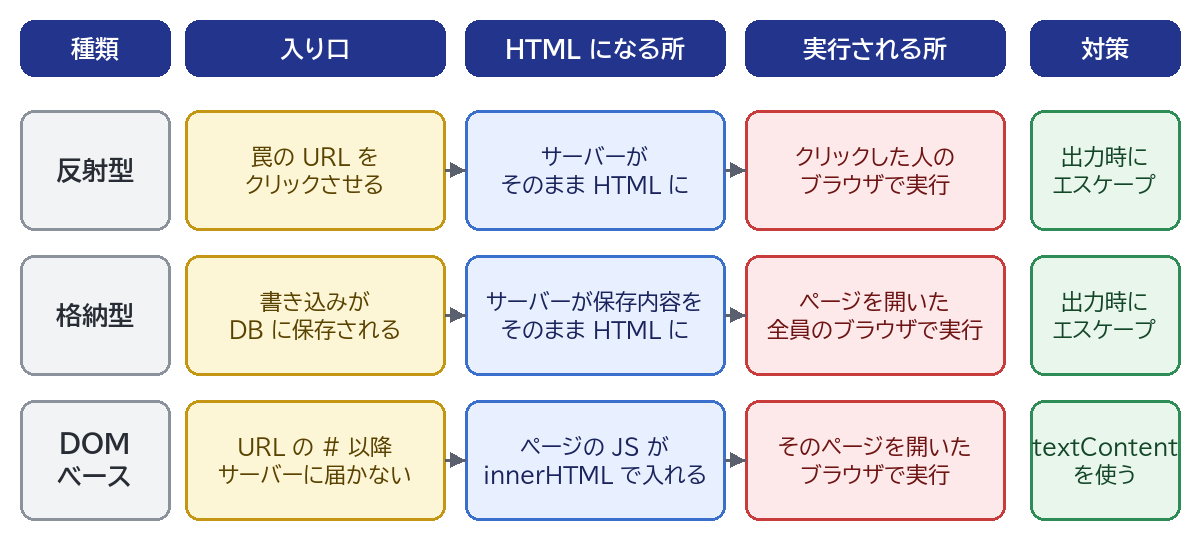
XSS は、攻撃用の文字列がどこを通ってページに入り込むかによって、大きく 3 つに分けられます。セキュリティの団体 OWASP の解説では、次のように説明されています。
| 種類 | 入り込む経路 | HTML を組み立てる場所 | よくある場所 |
|---|---|---|---|
| 反射型(Reflected) | URL のパラメーターやフォームの送信内容 | サーバー | 検索結果、エラーメッセージ |
| 格納型(Stored) | データベースなどに保存された内容 | サーバー | 掲示板、コメント欄、プロフィール |
| DOM ベース(DOM Based) | URL の # 以降などを、ページの JavaScript が読み取る | ブラウザの JavaScript | JavaScript で画面を書き換えるページ |
リクエストに含まれた文字列が、検索結果やエラーメッセージとしてすぐにそのまま返ってくる(反射する)ことで起きます。攻撃者は、スクリプト入りの URL を作り、メールや SNS で「ここを見て」とクリックさせます。クリックした人のブラウザだけでスクリプトが動きます。
攻撃用の文字列が掲示板の書き込みなどとしてサーバーに保存され、そのページを見た人全員のブラウザで実行されるタイプです。URL をクリックさせる必要がなく、普段どおりページを開いただけで被害にあうため、反射型より影響が広がりやすいのが特徴です。
サーバーは関係せず、ページの JavaScript が URL などから読んだ文字列を、HTML として画面に入れてしまうことで起きます。たとえば、location.hash(URL の # 以降)を読み取って innerHTML で画面に入れるコードが典型です。URL の # 以降はサーバーに送られないため、サーバー側のログやチェックでは気づけません。
なお、OWASP は、HTML を組み立てる場所で分ける「Server XSS(サーバー側)」と「Client XSS(ブラウザの JavaScript 側)」という分け方も紹介しており、DOM ベース XSS は Client XSS の一部とされています。
仕組みを確かめるため、Python の標準ライブラリだけで 70 行ほどの小さな Web サーバーを作り、自分の PC の中からしかアクセスできない 127.0.0.1 で動かしました。そこに「わざと脆弱なページ」と「修正版のページ」を用意し、Microsoft Edge(バージョン 155、画面を出さないヘッドレスモード)で開いて結果を比べました(2026 年 10 月に確認)。
ヘッドレスモードではダイアログを確認できないため、試験用のスクリプトは alert(1) の代わりに、ページのタイトルを「XSS」に書き換える document.title='XSS' を使いました。タイトルが変われば「実行された」と判断できます。
サーバー側の脆弱な版と修正版の違いは、次の 1 か所だけです。
# 脆弱な版:検索語 q をそのまま HTML に入れる
self.send_page(f"<p>「{q}」の検索結果:0 件</p>")

# 修正版:html.escape() でエスケープしてから入れる
self.send_page(f"<p>「{html.escape(q)}」の検索結果:0 件</p>")
DOM ベースの確認には、URL の # 以降を読み取って画面に表示する、次のような JavaScript のページを使いました。脆弱な版は innerHTML、修正版は textContent で画面に入れています。
const name = decodeURIComponent(location.hash.slice(1));

// 脆弱な版:文字列を HTML として解釈して入れる
document.getElementById("out").innerHTML = "ようこそ、" + name + " さん";

// 修正版:文字列を文字のまま入れる
document.getElementById("out").textContent = "ようこそ、" + name + " さん";
結果は次のとおりです。
| 試したページ | 入力した文字列 | 結果 |
|---|---|---|
| 反射型・脆弱な版 | <script>…</script> | 実行された |
| 反射型・修正版(html.escape) | 同上 | 実行されない。画面に文字のまま表示された |
| 格納型・脆弱な版 | <img src=x onerror=”…”> を書き込み | ページを開いただけで実行された |
| 格納型・修正版(html.escape) | 同上 | 実行されない |
| DOM ベース・innerHTML | <img src=x onerror=”…”> | 実行された |
| DOM ベース・innerHTML | <script>…</script> | 実行されない(後述) |
| DOM ベース・textContent | <img src=x onerror=”…”> | 実行されない。文字のまま表示された |
| 反射型・脆弱な版のまま CSP だけ追加 | <script>…</script> | 実行されない(ブラウザがブロック) |
修正版では、ブラウザが受け取った HTML が <script>document.title='XSS'</script> になっていて、記号が文字として表示されるだけでした。
注目したいのは、innerHTML で入れた <script> は実行されなかったのに、<img> の onerror(画像の読み込みに失敗したときに動く属性)に書いたスクリプトは実行された点です。「script タグが動かないから innerHTML でも安全」とはいえず、innerHTML に外から来た文字列を入れること自体が危険です。
同じサーバーで、Cookie を 2 つ発行するページも作りました。1 つはログイン状態を想定した session=secret123(HttpOnly 付き)、もう 1 つは表示設定を想定した theme=dark(HttpOnly なし)です。このページの反射型 XSS で、document.cookie(JavaScript から Cookie を読む方法)の中身を画面に書き出すスクリプトを実行させると、表示されたのは次の 1 つだけでした。
見えたCookie: theme=darkHttpOnly を付けた session は、スクリプトからは見えませんでした。逆にいえば、HttpOnly のない Cookie は XSS で読み取れてしまいます。実際の攻撃では、読み取った値を攻撃者のサーバーへ送る処理が書かれます。
※ このような確認は、必ず自分の PC の中(127.0.0.1)など、自分が管理していて試してよい環境だけで行ってください。運営者の許可なく他人のサイトで試すのはやめましょう。法律上の問題になるおそれもあります。
IPA は対策を、脆弱性そのものをなくす「根本的解決」と、万が一のときに被害を小さくする「保険的対策」に分けています。OWASP の「Cross Site Scripting Prevention Cheat Sheet」も、出力時のエンコード(エスケープ)などで脆弱性をなくすことを基本とし、CSP や Cookie の属性は「追加の防御」と位置づけています。主な対策をまとめると、次のようになります。
| 対策 | 区分 | 主に防ぐもの |
|---|---|---|
| 出力するときに HTML エスケープする | 根本的解決 | 反射型・格納型 |
| DOM に入れるときは textContent などを使う | 根本的解決 | DOM ベース |
| 属性値を必ず引用符(”)で囲む | 根本的解決 | 属性値からの入り込み |
| URL は http・https で始まるものだけ許可する | 根本的解決 | javascript スキームの URL |
| テンプレートエンジンの自動エスケープを使う | 根本的解決 | エスケープのし忘れ |
| Content-Type に charset を指定する | 根本的解決 | 文字コードの取り違えを悪用したもの |
| CSP(Content-Security-Policy)を設定する | 保険的対策 | 漏れがあったときのスクリプト実行 |
| Cookie に HttpOnly を付ける | 保険的対策 | Cookie の盗み出し |
HTML エスケープとは、< を <、& を & のように、HTML で特別な意味を持つ記号を「文字参照」に置き換えることです。ブラウザはタグとして読まず、記号として表示します。Python では標準ライブラリの html.escape() で変換できます。
import html
print(html.escape("<script>alert(1)</script>"))
print(html.escape('Tom & "Jerry" \'s'))
Python 3.12 で実行した結果です。
<script>alert(1)</script>
Tom & "Jerry" 's大事なのは「入力を受け取ったときではなく、HTML に出力するときにエスケープする」ことです。出力する場所(HTML・URL・JavaScript など)によって必要な変換が違うからです。埋め込む場所(文脈)ごとの違いや、エスケープだけでは防げない例は、「HTMLエスケープ・アンエスケープツール」のページの「XSS(クロスサイトスクリプティング)を防ぐ仕組み」で詳しく説明しています。エスケープの結果をその場で確かめたいときにも使えます。
JavaScript で画面に文字を表示するときは、innerHTML ではなく textContent(入力欄なら value)を使います。OWASP も、innerHTML のような危険な書き込み先をやめて、textContent や value を使うようにコードを直すことを勧めています。textContent は文字列を HTML として解釈せず、そのまま文字として入れるので、先ほどの確認のとおりスクリプトは動きません。
同じく注意が必要なのは、document.write()、outerHTML、insertAdjacentHTML() など、文字列を HTML として解釈するものです。JavaScript でのページの書き換えの基本は「JavaScriptとは?」も参考にしてください。
<input value="ここ"> のように、属性の値は必ず ” か ‘ で囲み、そのうえでエスケープします。囲んでいないと、空白を入れるだけで別の属性を追加できてしまいます。IPA も、属性値はダブルクォート(”)で囲み、中の「”」を " にエスケープするよう求めています。また、onclick などのイベント属性や <script> の中に利用者の入力を埋め込むのは、エスケープしても防げない場合があるので避けます。
プロフィールの「Web サイト」欄のように、利用者が入力した URL をリンクにする場合は要注意です。javascript:alert(1) のような「javascript スキーム」の URL は、エスケープの対象になる記号を含まないので、そのままリンクになり、クリックするとスクリプトが動きます。IPA と OWASP はどちらも、http:// と https:// で始まる URL だけを許可する(許可するものを列挙する、ホワイトリスト方式)ことを求めています。
Python で書くと、たとえば次のようになります。
from urllib.parse import urlparse

def is_safe_url(url):
    return urlparse(url.strip()).scheme.lower() in ("http", "https")

for u in ["https://example.com/", "javascript:alert(1)", " JavaScript:alert(1)", "/mypage"]:
    print(repr(u), is_safe_url(u))
実行結果です。大文字が混じっていても、前に空白があっても、http・https 以外は False になります。
'https://example.com/' True
'javascript:alert(1)' False
' JavaScript:alert(1)' False
'/mypage' False
「javascript を含むものを拒否する」という禁止リスト方式は、書き方の違いで抜け道が生まれやすいので避けます。この例では「/mypage」のような相対パスも拒否されます。自分のサイト内のリンクを許可したい場合は、別に条件を決めて追加します。また、URL のパラメーターに値を入れるときは、URL エンコードも必要です(「URLエンコード・デコードツール」で変換結果を確認できます)。
手作業でエスケープすると、どこかで必ずし忘れが起きます。実際の開発では、テンプレートエンジンやフレームワークの自動エスケープに任せるのが基本です。OWASP も、最近のフレームワークで作られたアプリは XSS が少ないとしつつ、その仕組みを回避する書き方(React の dangerouslySetInnerHTML をサニタイズせずに使う、Angular の bypassSecurityTrustAs* 関数など)には注意するよう書いています。
Python のテンプレートエンジン Jinja2 で確かめてみます。|safe は「この値は安全な HTML なのでエスケープしない」という指定です。
from jinja2 import Environment

q = "<script>alert(1)</script>"
src = "<p>{{ q }}</p> / <p>{{ q|safe }}</p>"
print(Environment().from_string(src).render(q=q))
print(Environment(autoescape=True).from_string(src).render(q=q))
Jinja2 3.1.6 での実行結果です。
<p><script>alert(1)</script></p> / <p><script>alert(1)</script></p>
<p><script>alert(1)</script></p> / <p><script>alert(1)</script></p>ここから分かることは 2 つあります。
autoescape=True を指定して初めてエスケープされる(2 行目の前半)。なお、Flask から render_template() で .html などのテンプレートを使う場合は、Flask が自動エスケープをオンにする(Flask の公式ドキュメントで確認)|safe を付けた所はエスケープされない(2 行目の後半)。利用者の入力に |safe を付けてはいけないCSP(Content-Security-Policy、コンテンツセキュリティポリシー)は、サーバーがレスポンスのヘッダーで「このページで実行してよいスクリプトはどこから来たものか」をブラウザに伝える仕組みです。MDN によると、default-src か script-src を指定すると、ページに直接書かれたスクリプト(インラインの <script>、onclick などのイベント属性、javascript スキームの URL)は実行されなくなります。先ほどの確認でも、脆弱なページのまま次のヘッダーを付けただけで、入り込んだ <script> は実行されませんでした。
Content-Security-Policy: script-src 'self''self' は「ページと同じオリジン(スキーム・ホスト名・ポート番号が同じ場所)から読み込んだスクリプトファイルだけを許可する」という意味です。ただし、次の点に注意します。
'unsafe-inline' を付けるとインラインのスクリプトも許可され、MDN は「CSP の目的の大部分を損なう」として避けるよう警告しているContent-Security-Policy-Report-Only ヘッダーを使うと、ブロックはせずに違反の報告だけを受け取れるので、まずそれで様子を見るCookie を発行するときに HttpOnly 属性を付けると、JavaScript の document.cookie から読めなくなります。セッション ID の Cookie には必ず付けておきます。
Set-Cookie: session=secret123; Path=/; HttpOnlyただし、HttpOnly は XSS そのものを防ぐものではありません。MDN にあるとおり、HttpOnly の Cookie も JavaScript から送ったリクエスト(fetch() など)には自動で付いて送られます。つまり、Cookie の値を盗まれなくても、XSS が起きれば、利用者のブラウザからそのまま操作をされてしまう可能性は残ります。OWASP も、Cookie の属性は被害を限定するもので、悪意のあるスクリプトの実行は防げないと書いています。
ブログのコメントで太字やリンクを使えるようにしたいなど、利用者に HTML を書かせたい場合は、エスケープするわけにいきません。この場合は、HTML を解析して、許可したタグと属性だけを残す「サニタイズ」を行います。OWASP は、そのためのライブラリとして DOMPurify を勧めています。自分で正規表現を書いて「<script> を消す」ような処理は、抜け道ができやすいので避けます。IPA も、危険な文字列を探して取り除く方法だけに頼ることは勧めていません。
Markdown を HTML に変換して表示する場合も同じ考え方が必要です。「Markdownプレビュー」のページでは、Markdown のプレビューで行っている XSS 対策を紹介しています。
保存の前にエスケープすると、CSV やメールに使ったときに < のような文字がそのまま出てしまいます。表示の段階でもう一度エスケープすると &lt; のような「二重エスケープ」にもなります。データは元の形で保存し、出力する場所に合わせて、出力するときに変換します。
「郵便番号は数字 7 桁だけ」のような入力チェックは大切ですが、名前やコメントのように幅広い文字を受け付ける欄では、記号を禁止できません。IPA も入力チェックは保険的対策と位置づけ、それだけに頼ることは勧めていません。
CSP や WAF(Web アプリケーションファイアウォール。怪しいリクエストを止める仕組み)は、あくまで追加の守りです。OWASP は WAF について、新しい回避方法が次々に見つかるので XSS 対策としては信頼できないとまで書いています。また、URL の # 以降はサーバーに送られないので、サーバー側の WAF では DOM ベース XSS を検知できません。
改行を <br> にしたい、文字の一部を太字にしたいといった理由で、自動エスケープを切ったり innerHTML を使ったりすると、そこが穴になります。改行なら CSS の white-space: pre-wrap を使う、要素は createElement() で作って textContent で文字を入れるなど、HTML として解釈させない方法を選びます。
防げません。HTTPS は通信の途中での盗み見や改ざんを防ぐものです。XSS は、正しく届いたページの中身そのものに攻撃者のスクリプトが含まれてしまう問題なので、HTTPS でも起きます。HTTPS の役割は「HTTPとHTTPSの違いとは?」で説明しています。
通常の書き方で文字を表示するなら、フレームワークが自動でエスケープしてくれるので、XSS はかなり起きにくくなります。ただし、HTML をそのまま入れる機能(React の dangerouslySetInnerHTML など)を使った所や、利用者の入力をリンクの URL に使う所は、自分で対策が必要です。OWASP によると、React 19 は href や src の javascript スキームの URL をブロックしますが、アプリ側での URL のチェックの代わりにはならないとしています。
Cookie の値を盗まれるのは防げますが、画面の書き換え(偽のログインフォームなど)や、利用者になりすました操作は防げません。HttpOnly は被害を小さくする保険の 1 つと考え、エスケープなどの根本的な対策を必ず行います。
参考:IPA「安全なウェブサイトの作り方」(1.5 クロスサイト・スクリプティング)、OWASP「Cross Site Scripting Prevention Cheat Sheet」「Types of XSS」、MDN「Content-Security-Policy」「Set-Cookie」、Flask「Templates」(2026 年 10 月に確認)