CORSとは?エラーの原因と正しい設定を2つのローカルサーバーで確かめる
hr
ENG LIFE BLOG
一度ログインすれば、ページを移動しても、ブラウザーを閉じて開き直しても、ログインしたままになっているサイトがあります。けれども、Web の通信に使われる HTTP は、本来「前に誰が来たか」を覚えていません。それでもログイン状態が保たれるのは、Cookie(クッキー)とセッションという仕組みがあるからです。
この記事では、Cookie とセッションの仕組みを、仕様(RFC 6265)と MDN の説明、そして自分の PC で動かした小さなログイン風サーバーの実行結果で説明します。
実行例は Windows 11 の PowerShell 5.1・Python 3.12・curl 8.21.0 で、2026 年 10 月 18 日に試した結果です。
ブラウザーが「このページをください」と頼むのがリクエスト、サーバーが返すのがレスポンスです。HTTP では、1 回のリクエストとレスポンスはそれぞれ独立していて、サーバーは前のリクエストの内容を覚えていません。これをステートレス(状態を持たない)といいます。MDN も「HTTP プロトコルは、もともとステートレスである」と説明しています。
このままだと、ログインページで正しいパスワードを送っても、次に「マイページ」を開いたときには、サーバーはそれが同じ人からのリクエストだと分かりません。毎回パスワードを送り直すわけにもいきません。そこで、サーバーがブラウザーに小さな目印を渡しておき、ブラウザーが次からのリクエストにその目印を付けて送る、という方法が使われます。この目印を運ぶのが Cookie です。
Cookie は、サーバーがブラウザーに保存させる「名前=値」の小さなデータです。仕様は RFC 6265(2011 年 4 月)で、やり取りには 2 つのヘッダー(リクエストやレスポンスに付く追加情報の行)を使います。
| ヘッダー | 向き | 役割 |
|---|---|---|
| Set-Cookie | サーバー → ブラウザー(レスポンス) | 「この Cookie を保存してください」と頼む。1 つの Cookie につき 1 行 |
| Cookie | ブラウザー → サーバー(リクエスト) | 保存してある Cookie のうち、送り先に合うものを「名前=値」で送る |
たとえば、サーバーが次のレスポンスヘッダーを返したとします。
Set-Cookie: sid=abc123; Path=/; HttpOnly
Set-Cookie: theme=dark; Max-Age=2592000
ブラウザーはこの 2 つを保存し、次から同じサイトにリクエストを送るたびに、次のヘッダーを自動で付けます。RFC 6265 では、複数の Cookie は「;」と半角スペースで区切って 1 行にまとめます。
Cookie: sid=abc123; theme=darkSet-Cookie の「;」より後ろ(Path=/ や HttpOnly)は属性で、いつまで保存するか・どこに送るかをブラウザーに指示します。サーバーに送り返されるのは「名前=値」だけです。
よく使う属性を、RFC 6265 と MDN の「Set-Cookie」のページの内容でまとめます。
| 属性 | 書き方の例 | 意味 | 付けないとき |
|---|---|---|---|
| Expires | Expires=Wed, 21 Oct 2026 07:28:00 GMT | この日時まで保存する | ブラウザーのセッションが終わると消える(セッション Cookie) |
| Max-Age | Max-Age=3600 | 今から何秒保存するか。0 以下ですぐ削除。Expires と両方あれば Max-Age が優先 | 同上 |
| Domain | Domain=example.com | そのドメインとサブドメイン(www.example.com など)にも送る | Cookie を発行したホストだけに送る(サブドメインには送らない) |
| Path | Path=/ | URL のパスがこれで始まるときだけ送る | リクエストした URL の「ディレクトリ」部分になる |
| Secure | Secure | HTTPS の通信のときだけ送る | HTTP でも送ってしまう |
| HttpOnly | HttpOnly | JavaScript の document.cookie から読めなくする | JavaScript から読み書きできる |
| SameSite | SameSite=Lax | 別のサイトから来たリクエストに付けて送るかを決める(Strict / Lax / None) | ブラウザーによって扱いが違う(後述) |
期限を付けない Cookie はセッション Cookieと呼ばれ、RFC 6265 では「現在のセッションが終わるまで」保存し、終わったら削除するとされています。ただし、いつ「セッションが終わる」かはブラウザーが決めます。MDN は、多くのブラウザーにある「前回のタブを復元する」機能を使うと、セッション Cookie も復元され、ブラウザーを閉じなかったかのように残ると注意しています。「ブラウザーを閉じれば必ず消える」とは限りません。期限を付けた Cookie は永続 Cookieで、指定した期限まで残ります。
SameSite は、別のサイトのページからのリクエストに Cookie を付けるかを決める属性です。ログイン中の操作を勝手にさせる攻撃(CSRF、クロスサイト・リクエスト・フォージェリ)を防ぐ助けになります。
| 値 | 別のサイトからのリクエストに Cookie を付けるか |
|---|---|
| Strict | 付けない。同じサイトからのリクエストだけに送る |
| Lax | 原則付けない。ただし、リンクをクリックしてページを移動するとき(GET などの安全なメソッドでの画面全体の移動)は付ける |
| None | いつも付ける。Secure も一緒に付ける必要がある |
SameSite を書かなかったときの扱いはブラウザーで違います。MDN の Set-Cookie のページは「一部のブラウザーは Lax を既定値にする」と書いていて、その互換性の表(2026 年 10 月に確認)では、Chrome 80 以降と Edge 86 以降が既定で Lax、Firefox は設定を変えたときだけ、Safari は対応なしとなっています。SameSite は省略せずに書きましょう。
なお、RFC 6265 には SameSite がありません。SameSite や、Cookie の期限の上限を 400 日にすることなどは、後継の案「draft-ietf-httpbis-rfc6265bis」に書かれています。IETF のページで確認したところ(2026 年 10 月 18 日時点)、この案は 22 版まで進み、RFC として発行する前の最終確認の段階にありますが、まだ RFC 番号は付いていません。ブラウザーごとの細かい動きは MDN の互換性の表で確かめるのが確実です。
Cookie は利用者の PC に保存されるので、利用者が自由に書き換えられます。もし Set-Cookie: user=taro のように「誰がログインしているか」をそのまま Cookie に入れると、user=hanako に書き換えるだけで他人になりすませてしまいます。
そこで、大事な情報はサーバー側に保存し、Cookie には、それを引き出すためのセッション ID(推測できない長いランダムな文字列)だけを入れます。この仕組みをセッション(セッション管理)といいます。RFC 6265 のセキュリティの章にも、サーバーは Cookie に「セッション識別子」を入れることが多い、と書かれています。セッションのデータの置き場所は、メモリー・データベース・Redis などです。
ログインに成功すると、サーバーは新しいセッション ID を作って「この ID は taro さん」と記録し、Set-Cookie でブラウザーに渡します。ブラウザーは次から Cookie ヘッダーでその ID を送り、サーバーは記録を引いて本人だと判断します。ログアウトでは、サーバー側の記録を消し、Cookie も削除させます。
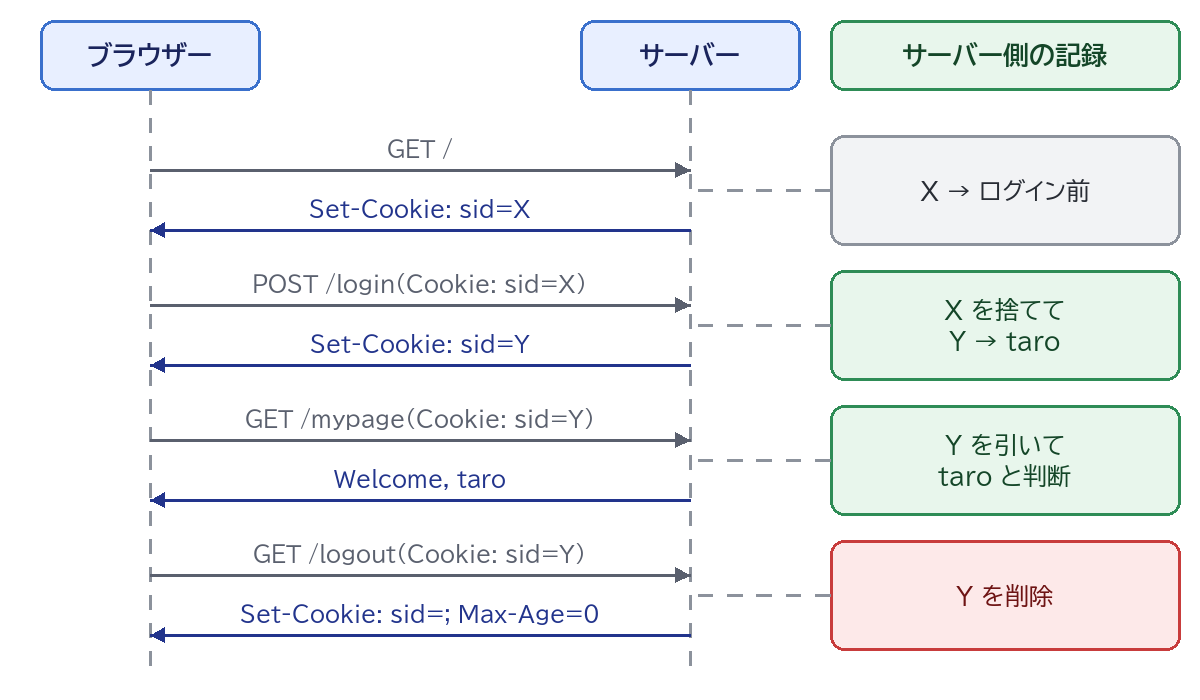
Cookie を書き換えても、サーバーに記録のない ID では誰にもなれません。その代わり、セッション ID そのものがログイン中の本人の証明になります。ID を盗まれると、パスワードを知らなくてもなりすませるので、ID の扱いが安全性の要になります。
Python の標準ライブラリだけで、セッションを使う小さなサーバーを作って動きを見てみます。127.0.0.1(自分の PC だけ)で待ち受けるので、ほかの PC からはアクセスできません。パスワードは練習用のダミーです。外部に公開したり、本物のパスワードを使ったりしないでください。
作業用のフォルダーに次の内容を session_server.py という名前(文字コードは UTF-8)で保存します。
import secrets
import sys
from http.cookies import SimpleCookie
from http.server import BaseHTTPRequestHandler, HTTPServer
from urllib.parse import parse_qs

USERS = {"taro": "dummy-pass"}  # 練習用のダミー
sessions = {}  # セッション ID → サーバー側のデータ
REGENERATE = "--no-regenerate" not in sys.argv


def new_session(user):
    sid = secrets.token_urlsafe(32)
    sessions[sid] = {"user": user}
    return sid


class Handler(BaseHTTPRequestHandler):
    def get_sid(self):
        c = SimpleCookie(self.headers.get("Cookie", ""))
        sid = c["sid"].value if "sid" in c else None
        return sid if sid in sessions else None

    def reply(self, status, text, cookie=None):
        body = (text + "\n").encode()
        self.send_response(status)
        self.send_header("Content-Type", "text/plain; charset=utf-8")
        self.send_header("Content-Length", str(len(body)))
        if cookie:
            self.send_header("Set-Cookie", cookie)
        self.end_headers()
        self.wfile.write(body)

    def do_GET(self):
        sid = self.get_sid()
        if self.path == "/":  # ログイン前のセッションを渡す
            new = None if sid else new_session(None)
            self.reply(200, "Top page",
                       new and f"sid={new}; Path=/; HttpOnly; SameSite=Lax")
        elif self.path == "/mypage" and sid and sessions[sid]["user"]:
            self.reply(200, "Welcome, " + sessions[sid]["user"])
        elif self.path == "/mypage":
            self.reply(401, "Please log in")
        elif self.path == "/logout":
            sessions.pop(sid, None)  # サーバー側のデータも消す
            self.reply(200, "Logged out",
                       "sid=; Path=/; Max-Age=0; HttpOnly; SameSite=Lax")
        else:
            self.reply(404, "not found")

    def do_POST(self):  # POST /login
        size = int(self.headers.get("Content-Length", 0))
        form = parse_qs(self.rfile.read(size).decode())
        user = form.get("user", [""])[0]
        if USERS.get(user) != form.get("password", [""])[0]:
            return self.reply(401, "Wrong user or password")
        sid = self.get_sid()
        if REGENERATE or not sid:
            sessions.pop(sid, None)  # ログイン前の ID は捨てる
            sid = new_session(user)  # ID を作り直す
        else:
            sessions[sid]["user"] = user  # 悪い例:ID をそのまま使う
        self.reply(200, "Logged in",
                   f"sid={sid}; Path=/; HttpOnly; SameSite=Lax")


print("http://127.0.0.1:8000/ で待っています(Ctrl+C で終了)")
HTTPServer(("127.0.0.1", 8000), Handler).serve_forever()
セッション ID は secrets.token_urlsafe(32)(32 バイト=256 ビットの暗号用の乱数を、URL に使える 43 文字にしたもの)で作ります。random モジュールは予測できるので使いません。サーバー側のデータは辞書 sessions に置き(サーバーを止めると消える練習用の作り)、Cookie には ID だけを入れます。ログアウトでは、サーバー側のデータを消し、Max-Age=0 の Set-Cookie で Cookie も削除させます。
練習なので HTTP で動かし、Secure を付けていません。本番の HTTPS のサイトでは必ず付けます。パスワードも、本物のサービスではハッシュ化して照合します(「パスワードの安全な保存方法」参照)。
保存したフォルダーで PowerShell を開き、次のコマンドで起動します。止めるときは Ctrl+C です。
py session_server.py別の PowerShell の画面を開き、同じフォルダーで curl をブラウザーの代わりに使います。PowerShell 5.1 では curl が別のコマンドの別名になっているので、必ず curl.exe と書きます。Cookie に関係するオプションは次の 2 つです。
| オプション | 意味 |
|---|---|
| -c ファイル名 | 受け取った Cookie をファイルに保存する(ブラウザーの Cookie 置き場の代わり) |
| -b ファイル名 | ファイルの Cookie をリクエストに付けて送る |
| -b “名前=値” | 「=」を含む文字列を渡すと、その値を Cookie として直接送る |
ほかに、-i はレスポンスのヘッダーも表示、-s は進み具合の表示を消すオプションです。curl の基本は「curlコマンドの使い方」で解説しています。
curl.exe -s -i http://127.0.0.1:8000/mypageHTTP/1.0 401 Unauthorized
Server: BaseHTTP/0.6 Python/3.12.6
Date: Sun, 18 Oct 2026 09:50:27 GMT
Content-Type: text/plain; charset=utf-8
Content-Length: 14
Please log inCookie を送っていないので、誰だか分かりません。401 は「認証が必要」という意味です。ステータスコードは HTTPステータスコード検索で調べられます。
curl.exe -s -i -c cookies.txt http://127.0.0.1:8000/HTTP/1.0 200 OK
(途中省略)
Content-Length: 9
Set-Cookie: sid=o11f7Zs4ksyX_Eri666jtbJ_3dyfBepeqZYltP5esfs; Path=/; HttpOnly; SameSite=Lax
Top pageSet-Cookie でログイン前のセッション ID が届きました(ID は毎回変わります)。cookies.txt の中身は次のようになっています。
# Netscape HTTP Cookie File
# https://curl.se/docs/http-cookies.html
# This file was generated by libcurl! Edit at your own risk.

#HttpOnly_127.0.0.1	FALSE	/	FALSE	0	sid	o11f7Zs4ksyX_Eri666jtbJ_3dyfBepeqZYltP5esfs
最後の行はタブ区切りで「ドメイン(HttpOnly なら #HttpOnly_ 付き)・サブドメインにも送るか・パス・Secure か・期限・名前・値」です。期限の 0 はセッション Cookie を表します。
今の Cookie を送り(-b)、届いた Cookie で保存し直す(-c)ため、両方を付けます。
curl.exe -s -i -b cookies.txt -c cookies.txt -d "user=taro&password=dummy-pass" http://127.0.0.1:8000/loginHTTP/1.0 200 OK
(途中省略)
Content-Length: 10
Set-Cookie: sid=Ksgfv5Q9sAmJ7JyHa_MZn4DZqAnmhiFQHjV1WLqkKq4; Path=/; HttpOnly; SameSite=Lax
Logged inログインに成功すると、手順 2 とは違うセッション ID(o11f… → Ksgf…)が届き、cookies.txt も新しい ID に書き換わりました。パスワードを間違えた場合(password=wrong)は「401 Unauthorized」と「Wrong user or password」が返り、Set-Cookie はありませんでした。
curl.exe -s -v -b cookies.txt http://127.0.0.1:8000/mypage(途中省略)
> GET /mypage HTTP/1.1
> Host: 127.0.0.1:8000
> User-Agent: curl/8.21.0
> Accept: */*
> Cookie: sid=Ksgfv5Q9sAmJ7JyHa_MZn4DZqAnmhiFQHjV1WLqkKq4
>
(途中省略)
< HTTP/1.0 200 OK
(途中省略)
Welcome, taro行頭の「>」が送った内容です。Cookie: sid=… のヘッダーが付いていて、サーバーはこの ID から taro さんだと判断しました。送るのは「名前=値」だけで、属性は送られません。ブラウザーも同じことをしています。
curl.exe -s -i -b cookies.txt -c cookies.txt http://127.0.0.1:8000/logoutHTTP/1.0 200 OK
(途中省略)
Content-Length: 11
Set-Cookie: sid=; Path=/; Max-Age=0; HttpOnly; SameSite=Lax
Logged outMax-Age=0 を受け取った curl は sid を削除し、cookies.txt にはコメント行だけが残りました。続けてマイページを開くと「401 Unauthorized」に戻ります。
大事なのは、サーバー側でもセッションを消していることです。でたらめな値(-b "sid=abc123")を送っても、記録のない ID は誰にもなれず「Please log in」になります。同じように、ログアウト前の ID(Ksgf…)を -b "sid=Ksgf…" で直接送ってみても、結果は「Please log in」でした。Cookie を消させるだけでは、盗まれていた ID が使われ続けてしまいます。
試し終わったら、Ctrl+C でサーバーを止め、cookies.txt を削除します。本物のサイトの Cookie ファイルはログイン中の鍵そのものなので、人に渡さないでください。
セッション固定攻撃(セッション ID の固定化、Session Fixation)は、攻撃者が自分で手に入れたセッション ID を被害者のブラウザーに使わせ、被害者がその ID のままログインするのを待つ攻撃です。ID がログイン後も変わらなければ、攻撃者は知っている ID で被害者になりすませます。ID を使わせる手口には、URL にセッション ID を入れられるサイトでの罠のリンクや、XSS などで Cookie を書き込む方法があります。
先ほどのサーバーは、--no-regenerate を付けて起動すると、ログイン後も ID を作り直さない「悪い例」の動きになります。サーバーを止めてから、次のように起動し直します。
py session_server.py --no-regenerateまず攻撃者役として、トップページで ID を手に入れます。表示された Set-Cookie の sid の値(今回は u2MAu3D6…)を控えます。
curl.exe -s -i http://127.0.0.1:8000/次に被害者役として、その ID を Cookie に入れた状態でログインします(sid= の後ろは、自分の画面に出た値に置き換えてください)。
curl.exe -s -i -b "sid=u2MAu3D6QgryZHY17o8Ei7AyzH1_7ZX9YdKXsgNuFtU" -d "user=taro&password=dummy-pass" http://127.0.0.1:8000/login返ってきた Set-Cookie は sid=u2MAu3D6… で、ID が変わりませんでした。そこで攻撃者役が、最初に手に入れた ID でマイページを開きます。
curl.exe -s -i -b "sid=u2MAu3D6QgryZHY17o8Ei7AyzH1_7ZX9YdKXsgNuFtU" http://127.0.0.1:8000/mypageHTTP/1.0 200 OK
(途中省略)
Welcome, taroパスワードを知らない攻撃者が、taro さんとしてマイページを開けてしまいました。
オプションを付けずに起動し直し、同じ手順を試すと結果が変わります。被害者役のログインのレスポンスには sid=enuQxDDS… という新しい IDが入り、攻撃者役が古い ID でマイページを開くと「401 Unauthorized」「Please log in」になりました。ログイン前の ID はサーバーから消えているので、攻撃者が知っている ID は何の役にも立ちません。
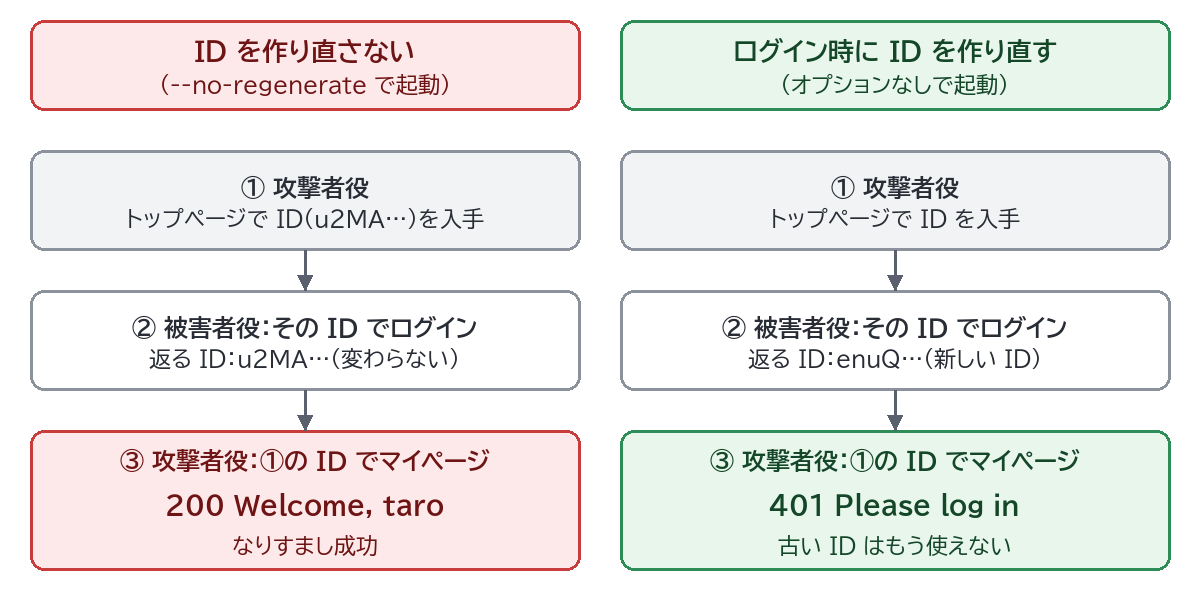
OWASP の「Session Management Cheat Sheet」も、権限が変わったとき(ログイン、パスワードの変更、管理者への切り替えなど)にはセッション ID を作り直す必要があり、セッション固定攻撃を防ぐために必須だとしています。多くの Web フレームワークには、作り直しのための関数や設定があります。
OWASP の Session Management Cheat Sheet(2026 年 10 月に確認)の内容をもとに、セッション Cookie で確認したいことをまとめます。
| 項目 | やること | 防ぎたいこと |
|---|---|---|
| ID の作り方 | 暗号用の乱数で作る(OWASP は最低 64 ビットのエントロピーを求める) | ID の推測 |
| Secure | 付ける(HTTPS のときだけ送る) | 通信の盗み見 |
| HttpOnly | 付ける | XSS による ID の盗み出し |
| SameSite | Strict か Lax を明示する | CSRF |
| 名前の接頭辞 | __Host- を付ける(Secure・Path=/ 必須、Domain は付けられない) | サブドメインなどからの上書き |
| ログイン時 | ID を作り直す | セッション固定攻撃 |
| ログアウト時 | サーバー側のセッションを消す | 盗まれた ID の使い回し |
| 有効期限 | 操作のない時間(例:重要なサービスで 2〜5 分、リスクの低いもので 15〜30 分)と、ログインからの最長時間を決める | 放置された画面・盗まれた ID の悪用 |
HttpOnly は XSS そのものを防ぐものではない点に注意してください。MDN にあるとおり、HttpOnly の Cookie も JavaScript からの fetch() などのリクエストには付いて送られます。XSS の仕組みと HttpOnly の確認は「XSS(クロスサイトスクリプティング)とは?」で紹介しています。
ログイン状態の保ち方には、セッション ID の代わりに JWT(JSON Web Token、ジョット)を使う方式もあります。JWT は「ユーザー ID・有効期限」などの情報を JSON で書き、改ざんされていないことを確かめるための署名を付けたトークン(文字列)です。サーバーは署名を検証すれば中身を信じられるので、サーバー側にセッションの記録を持たなくても動きます。
| 比べること | セッション ID 方式 | JWT 方式 |
|---|---|---|
| ユーザーの情報の置き場所 | サーバー | トークンの中(利用者が持つ) |
| トークンの中身 | 意味のないランダムな文字列 | Base64URL で書かれた JSON。誰でも読める(暗号化ではない) |
| サーバーが確かめること | ID がセッション置き場にあるか | 署名が正しいか・期限が切れていないか |
| 途中で無効にする(強制ログアウト) | サーバー側の記録を消せばすぐ無効 | 期限まで有効なまま。無効にするには別の仕組み(無効リストなど)が必要 |
| 送り方 | Cookie が一般的 | Authorization ヘッダー(Bearer)や Cookie |
| 向いている場面 | ふつうの Web サイトのログイン | 複数のサーバー・サービスの間で認証情報を受け渡す API など |
JWT のほうが新しくて良い方式、というわけではありません。ログアウトやパスワード変更ですぐ無効にしたい一般的な Web サイトでは、セッション ID 方式のほうが素直です。JWT を Cookie に入れる場合も、HttpOnly・Secure・SameSite の考え方は同じです。
JWT の中身が誰でも読めることは、JWTデコーダーにトークンを貼ると確かめられます。有効期限(exp)も日本時間で確認できます。本番環境の有効なトークンは貼らず、テスト用のトークンで試してください。
user=taro や role=admin を Cookie に入れて、その値を信じて処理すると、書き換えるだけでなりすましや権限の取得ができてしまいます。Cookie の値は利用者が変えられる「入力」として扱います。
別のものです。「セッション」は、サーバーがログイン状態などを覚えておく仕組み全体のこと、「セッション Cookie」は期限(Expires・Max-Age)のない Cookie のことです。「ログインしたままにする」を選んだときなどは、セッション ID を永続 Cookie で渡すこともあります。
HTTPS は通信の途中での盗み見を防ぎますが、XSS で盗まれる、セッション固定攻撃に使われる、といった危険は別の対策が必要です。Secure に加えて、HttpOnly・SameSite・ID の作り直し・サーバー側での削除をセットで行います。HTTPS の仕組みは「HTTPとHTTPSの違いとは?」で解説しています。
HTTP は前のリクエストを覚えないため、サーバーは Set-Cookie でセッション ID を渡し、ブラウザーは Cookie ヘッダーでそれを送り返します。ユーザーの情報はサーバー側に置き、Cookie には推測できない ID だけを入れます。ID には Secure・HttpOnly・SameSite を付け、ログインしたら ID を作り直し、ログアウトしたらサーバー側でも消す。この流れは、curl の -c と -b で自分の PC でも確かめられます。
参考:RFC 6265「HTTP State Management Mechanism」、IETF「draft-ietf-httpbis-rfc6265bis」、MDN「Set-Cookie」「Using HTTP cookies」、OWASP「Session Management Cheat Sheet」(2026 年 10 月に確認)