VPNとは?仕組み・種類と使うべき場面・限界|IPsec・WireGuardとルーティングテーブルの見方
hr
ENG LIFE BLOG
ログインフォームや検索欄に入力された文字を使ってデータベースを検索するとき、作り方を間違えると、入力した文字が「SQL の命令の一部」として実行されてしまいます。これが SQL インジェクションです。古くから知られた脆弱性(セキュリティ上の弱点)ですが、今でも新しく作られたアプリで見つかります。
この記事では、Python に標準で入っている SQLite を使い、わざと脆弱に作った関数とプレースホルダを使った安全な関数に同じ入力を渡して、結果がどう変わるかを実際に動かして確かめます。そのうえで、OWASP と IPA の資料をもとに対策の全体像を整理します。
この記事で分かること:
注意:この記事の確認は、自分の PC のメモリー上に作った練習用データベースだけで行っています。他人のサイトやサービスで同じ入力を試すことは、許可がなければ法律に触れるおそれがあります。試すのは自分が管理していて試してよい環境だけにしてください。
SQL は、データベースに「このデータを取り出して」「このデータを書き換えて」と命令するための言語です(基本は「SQL入門:SELECT文の基本」で説明しています)。Web アプリは、利用者の入力を使って SQL を組み立て、データベースに送ります。
このとき、入力をそのまま文字列としてつなげて SQL を作ると、入力の中の '(シングルクォート)や -- などの記号が、SQL の文法として解釈されてしまいます。すると、攻撃者は入力欄から SQL の命令の形そのものを書き換えることができます。「インジェクション(injection)」は「注入」という意味です。
IPA(情報処理推進機構)の「安全なウェブサイトの作り方」では、SQL インジェクションで起こりうる脅威として次のようなものが挙げられています。
| 脅威 | 具体的には |
|---|---|
| 非公開情報の閲覧 | データベースに入っている個人情報などが漏れる |
| 情報の改ざん・消去 | ウェブページの改ざん、パスワードの変更、システムの停止など |
| 認証の回避による不正ログイン | パスワードを知らなくてもログインされ、その利用者に許された操作をすべて行われる |
| OS コマンドの実行 | ストアドプロシージャなどを使われ、システムの乗っ取りや、ほかへの攻撃の踏み台にされる |
XSS(クロスサイトスクリプティング)が「ページを見た人のブラウザ」に被害を与えるのに対し、SQL インジェクションはサーバー側のデータベースそのものが狙われるため、一度に大量の情報が漏れることがあります。
名前とパスワードを受け取り、一致する利用者を探す「ログイン用の関数」を 2 つ作って比べます。次のコードを sqli_demo.py という名前で保存してください。データはメモリー上だけに作られ、終了すると消えます。
import sqlite3

# メモリー上だけに練習用のデータベースを作る(終了すると消える)
con = sqlite3.connect(":memory:")
con.execute("CREATE TABLE users (id INTEGER, name TEXT, password TEXT)")
con.executemany(
    "INSERT INTO users VALUES (?, ?, ?)",
    [(1, "tanaka", "pass1234"), (2, "suzuki", "qwerty99"), (3, "admin", "S3cret!")],
)


def login_unsafe(name, password):
    # わざと脆弱な例:入力を文字列連結で SQL に入れている(まねしないこと)
    sql = "SELECT id, name FROM users WHERE name = '" + name + "' AND password = '" + password + "'"
    print("  SQL:", sql)
    return con.execute(sql).fetchall()


def login_safe(name, password):
    # 安全な例:? の位置に、値をあとから別に渡す(プレースホルダ)
    sql = "SELECT id, name FROM users WHERE name = ? AND password = ?"
    return con.execute(sql, (name, password)).fetchall()


tests = [
    ("tanaka", "pass1234"),     # 正しいパスワード
    ("tanaka", "wrong"),        # 間違ったパスワード
    ("tanaka", "' OR '1'='1"),  # 教科書でよく使われる入力
    ("admin' --", "xxx"),       # 名前の欄に ' と -- を入れる
    ("O'Brien", "x"),           # ' を含む普通の名前
]

for name, password in tests:
    print(f"name={name!r} password={password!r}")
    try:
        print("  脆弱な関数:", login_unsafe(name, password))
    except sqlite3.Error as e:
        print("  脆弱な関数: エラー", type(e).__name__, e)
    print("  安全な関数:", login_safe(name, password))
説明を短くするためパスワードをそのまま保存していますが、実際はハッシュ化して保存します。保存したフォルダーで次のコマンドを実行します。
py sqli_demo.pyWindows 11 の PowerShell で、Python 3.12.6(SQLite 3.45.3)で実行した結果です。「SQL:」の行は、脆弱な関数が実際にデータベースへ送った SQL です。
name='tanaka' password='pass1234'
  SQL: SELECT id, name FROM users WHERE name = 'tanaka' AND password = 'pass1234'
  脆弱な関数: [(1, 'tanaka')]
  安全な関数: [(1, 'tanaka')]
name='tanaka' password='wrong'
  SQL: SELECT id, name FROM users WHERE name = 'tanaka' AND password = 'wrong'
  脆弱な関数: []
  安全な関数: []
name='tanaka' password="' OR '1'='1"
  SQL: SELECT id, name FROM users WHERE name = 'tanaka' AND password = '' OR '1'='1'
  脆弱な関数: [(1, 'tanaka'), (2, 'suzuki'), (3, 'admin')]
  安全な関数: []
name="admin' --" password='xxx'
  SQL: SELECT id, name FROM users WHERE name = 'admin' --' AND password = 'xxx'
  脆弱な関数: [(3, 'admin')]
  安全な関数: []
name="O'Brien" password='x'
  SQL: SELECT id, name FROM users WHERE name = 'O'Brien' AND password = 'x'
  脆弱な関数: エラー OperationalError near "Brien": syntax error
  安全な関数: []
まとめると次のとおりです。普通の入力では 2 つの関数の結果は同じですが、記号を含む入力で大きく変わりました。
| 入力 | 脆弱な関数(文字列連結) | 安全な関数(プレースホルダ) |
|---|---|---|
| 正しいパスワード | tanaka が見つかる | tanaka が見つかる |
| 間違ったパスワード | 見つからない | 見つからない |
パスワードに ' OR '1'='1 | 全員分が返る | 見つからない |
名前に admin' -- | パスワードなしで admin が返る | 見つからない |
名前に O'Brien | SQL の文法エラー | 見つからない(正しく検索できている) |
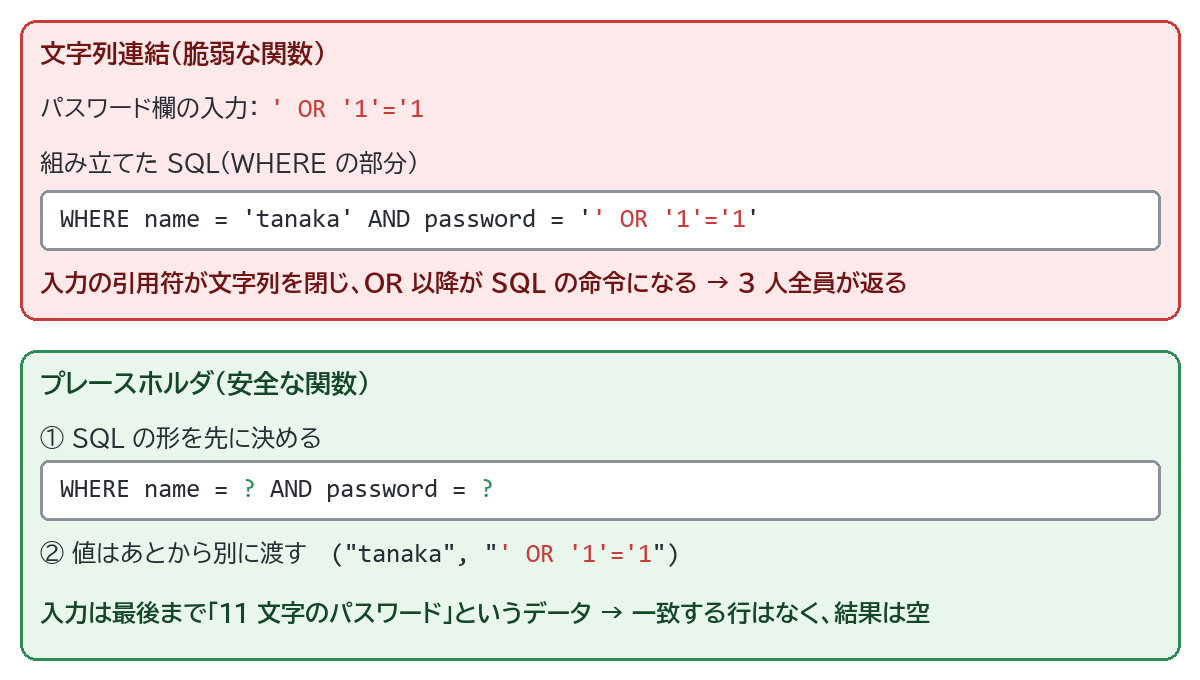
送られた SQL の WHERE の部分を見ると、入力の最初の ' が、プログラムが用意した ' と組み合わさって文字列を閉じています。その結果、条件は次のように読まれます。
WHERE name = 'tanaka' AND password = ''   OR   '1'='1'
      └─────────── 条件 A ──────────┘        └ 条件 B ┘
SQL では AND が OR より先に計算されるので、全体は「条件 A または条件 B」になります。条件 B の '1'='1' はどの行でも成り立つため、すべての行が条件を満たし、3 人全員が返りました。「1 件でも見つかればログイン成功」という処理なら、パスワードなしでログインできてしまいます。
admin' -- の例では、' で名前の文字列を閉じたあと、-- 以降が SQL のコメントとして無視されます。パスワードの条件が丸ごと消え、「名前が admin の行」だけを探す SQL になりました。
攻撃ではない O'Brien という名前でもエラーになった点も大事です。文字列連結の SQL は、普通の利用者の入力でも壊れるので、不具合の原因にもなります。
「id は数値だから ' で囲まなくてよい」と考えて連結するのも危険です。URL の ?id= から受け取った想定で、次のように試しました(データの作り方は sqli_demo.py と同じです)。
user_id = "1 OR 1=1"

# 脆弱な例:数値だから ' で囲まなくてよい、と連結している
sql = "SELECT id, name FROM users WHERE id = " + user_id
print("脆弱:", con.execute(sql).fetchall())

# 安全な例
print("安全:", con.execute("SELECT id, name FROM users WHERE id = ?", (user_id,)).fetchall())

# 1 つの execute() に 2 つの文が入った場合
try:
    con.execute("SELECT id FROM users WHERE name = 'x'; DELETE FROM users; --'")
except sqlite3.Error as e:
    print("エラー:", type(e).__name__, e)
print("残っている行数:", con.execute("SELECT COUNT(*) FROM users").fetchone()[0])
脆弱: [(1, 'tanaka'), (2, 'suzuki'), (3, 'admin')]
安全: []
エラー: ProgrammingError You can only execute one statement at a time.
残っている行数: 3数値では ' も不要で、OR 1=1 を足すだけで全員分が返りました。
後半は、; で区切って DELETE 文を続けた場合です。Python の sqlite3 の execute() は、公式ドキュメントにあるとおり 2 つ以上の文を受け取ると ProgrammingError を出すため、削除は実行されませんでした。ただし、これは対策ではありません。上の結果のとおり 1 つの文の中だけでも、ログインの回避や全件の読み出しはできてしまいます。また、データベースや接続ライブラリによっては複数の文を実行できるものもあります。
安全な関数では、SQL の値を入れる場所に ? を書き、値は execute() の 2 つ目の引数として別に渡しています。この ? をプレースホルダ(場所取り)と呼び、この書き方をパラメータ化クエリ(パラメーター化された問い合わせ)とも呼びます。
OWASP(Web のセキュリティに取り組む国際的な団体)の「SQL Injection Prevention Cheat Sheet」では、パラメータ化クエリは SQL の命令部分を先にすべて決め、値はあとから渡すので、どんな入力が来てもデータベースは命令(コード)とデータを常に区別できると説明されています。' OR '1'='1 は、最後まで「' OR '1'='1 という 11 文字のパスワード」として扱われるため、一致する行がなく、結果は空になりました。
IPA の「安全なウェブサイトの作り方」では、根本的な解決として「SQL 文の組み立ては全てプレースホルダで実装する」ことを挙げています。プレースホルダには、SQL と値を別々にデータベースへ送る静的プレースホルダ(SQL の規格では「準備された文(Prepared Statement)」)と、接続ライブラリの中で値をエスケープして埋め込む動的プレースホルダがあり、原理的に SQL インジェクションの可能性がなくなる点で静的プレースホルダのほうが優れている、とされています。
Python の sqlite3 では、? のほかに :name のような名前付きの形も使え、その場合は値を辞書で渡します。
IN の中に入れる値の数が変わるときは、値の数だけ ? を並べた文字列をプログラムで作り、値はリストで渡します。連結するのは ? と , だけなので、入力が SQL に入り込むことはありません。
ids = [1, 3]
marks = ", ".join("?" for _ in ids)
sql = f"SELECT name FROM products WHERE id IN ({marks})"
print("SQL:", sql)
print(con.execute(sql, ids).fetchall())
products テーブル(1 ノート・2 ボールペン・3 消しゴム)で実行すると、SQL: SELECT name FROM products WHERE id IN (?, ?) と [('ノート',), ('消しゴム',)] が表示されました。
OWASP と IPA の資料をもとに、対策を「根本的な対策」と「被害を小さくする追加の対策」に分けると次のようになります。
| 対策 | 位置づけ | 役割 |
|---|---|---|
| プレースホルダ(パラメータ化クエリ) | 根本的な対策 | 入力を SQL の命令として解釈させない |
| ORM・クエリビルダー | 根本的な対策(正しく使えば) | SQL を自分で組み立てず、値は自動でバインドされる |
| 許可リストで選ぶ | プレースホルダが使えない部分の対策 | テーブル名・列名・並び順などを、決められた値から選ぶ |
| 入力値の検証 | 補助 | 形式のおかしい入力を早めにはじく |
| 最小権限 | 追加の対策 | 万一のとき、できることを減らす |
| エラーメッセージを出しすぎない | 追加の対策 | 攻撃の手がかりを与えない |
「外から来た値だけ」ではなく、SQL に値を入れる場所はすべてプレースホルダにします。データベースから読み出した値や、画面には出ていない hidden の値も、利用者が書き換えたり、別の経路で入り込んだりする可能性があります。IPA は、パラメーターに SQL 文そのものを直接指定する作り方も避けるべきだとしています。
ORM(オブジェクト関係マッピング)は、SQL を直接書かずに、プログラミング言語の書き方でデータベースを操作できる仕組みです。OWASP も、新しいアプリでは SQL を組み立ててくれる ORM の利用を勧めています。Python の SQLAlchemy 2.0.51 で確かめました。
from sqlalchemy import create_engine, select, text, String
from sqlalchemy.orm import DeclarativeBase, Mapped, mapped_column, Session


class Base(DeclarativeBase):
    pass


class User(Base):
    __tablename__ = "users"
    id: Mapped[int] = mapped_column(primary_key=True)
    name: Mapped[str] = mapped_column(String(30))


engine = create_engine("sqlite://")
Base.metadata.create_all(engine)

with Session(engine) as session:
    session.add_all([User(name="tanaka"), User(name="suzuki")])
    session.commit()

    name = "' OR '1'='1"

    # ORM:条件は Python の式で書く。値は自動でバインドされる
    stmt = select(User.id, User.name).where(User.name == name)
    print(stmt)
    print(session.execute(stmt).all())

    # ダメな例:text() の中に f 文字列で値を埋め込む
    stmt3 = text(f"SELECT id, name FROM users WHERE name = '{name}'")
    print(session.execute(stmt3).all())
SELECT users.id, users.name
FROM users
WHERE users.name = :name_1
[]
[(1, 'tanaka'), (2, 'suzuki')]ORM が作った SQL では、値の場所が :name_1 というプレースホルダになっていて、結果は空でした。ところが、最後の「text() に f 文字列で値を埋め込む」書き方では、ORM のライブラリを使っていても全員分が返りました。SQLAlchemy の公式チュートリアルでも、生の SQL に値を文字列として直接埋め込まず、必ずパラメーターを使うよう書かれています。text() では :name の形で書き、値は辞書で渡します。ORM を使えば自動的に安全になるのではなく、SQL を文字列で書く部分があればそこが弱点になると覚えておきましょう。
「id は数字だけ」「郵便番号は 7 桁」のように入力の形式をチェックすることは、不正な値を早めにはじけるので有効です。ただし OWASP は、検証を通ったデータでも文字列連結で SQL に入れてよいとは限らないとしています。O'Brien のように ' を含む正しい名前もあるので、記号を禁止するやり方は利用者を困らせるうえ、抜け道も残ります。検証はプレースホルダと組み合わせて使います。
アプリがデータベースに接続するときのアカウントには、その処理に必要な最小限の権限だけを与えます(IPA、OWASP とも推奨)。OWASP は、アプリのアカウントに DBA(データベース管理者)や管理者の権限を与えないよう強調しています。読み出ししかしない画面なら SELECT の権限だけにする、テーブルを削除する権限は与えない、などです。万一 SQL インジェクションがあっても、できることが限られます。
先ほどの実験では、O'Brien を入れると near "Brien": syntax error というエラーが出ました。このようなデータベースのエラーを画面にそのまま表示すると、「入力が SQL にそのまま入っている」ことや、テーブルの構造などの手がかりを攻撃者に与えてしまいます。IPA は、データベースに関連するエラーメッセージを利用者のブラウザに表示させないことを勧めています。詳しい内容はサーバーのログにだけ記録し、画面には「エラーが発生しました」のような一般的なメッセージを出します。
' を '' に置き換えるなど、入力の記号をエスケープしてから連結する方法もあります。しかし OWASP はこの方法を「STRONGLY DISCOURAGED(強く非推奨)」とし、ほかの対策に比べて壊れやすく、すべての状況で防げるとは保証できないとしています。IPA も、文字列連結をどうしても使う場合は、自分で置き換えるのではなく、データベースエンジンが用意したエスケープ用の API を使い、すべてのリテラル(SQL の中に書く値)に対して行うよう求めています。基本はプレースホルダを使いましょう。
部分一致の検索に使う LIKE では、% が「0 文字以上の任意の文字列」、_ が「任意の 1 文字」という特別な意味を持ちます。プレースホルダで渡しても、この意味は残ります。SQL インジェクションではありませんが、意図しない検索結果になったり、1 文字の入力で全件を返す検索になったりします。ノート・ボールペン・果汁100%ジュース・消しゴム・file_box の 5 件が入った products テーブルで確かめました。
def search(word):
    # プレースホルダは使っているが、% と _ をエスケープしていない
    sql = "SELECT name FROM products WHERE name LIKE ?"
    return [row[0] for row in con.execute(sql, ("%" + word + "%",))]


def escape_like(text):
    # ! をエスケープ文字にして、! と % と _ の前に ! を付ける
    return text.replace("!", "!!").replace("%", "!%").replace("_", "!_")


def search_escaped(word):
    sql = "SELECT name FROM products WHERE name LIKE ? ESCAPE '!'"
    return [row[0] for row in con.execute(sql, ("%" + escape_like(word) + "%",))]


print("ペン :", search("ペン"))
print("%    :", search("%"))
print("_    :", search("_"))
print("エスケープあり %:", search_escaped("%"))
print("エスケープあり _:", search_escaped("_"))
print("エスケープあり ペン:", search_escaped("ペン"))
ペン : ['ボールペン']
% : ['ノート', 'ボールペン', '果汁100%ジュース', '消しゴム', 'file_box']
_ : ['ノート', 'ボールペン', '果汁100%ジュース', '消しゴム', 'file_box']
エスケープあり %: ['果汁100%ジュース']
エスケープあり _: ['file_box']
エスケープあり ペン: ['ボールペン']エスケープしないと、% や _ 1 文字の検索で全件が返りました。ESCAPE '!' で「! の次の文字は記号ではなく文字として扱う」と指定し、入力の !・%・_ の前に ! を付けると、記号そのものを含む商品だけが見つかります。エスケープ文字自身(ここでは !)を最初に置き換えるのがポイントです。
エスケープ文字の既定値はデータベースによって違います。SQLite は ESCAPE を書かなければエスケープ文字がなく、MySQL と PostgreSQL は書かなければ \(バックスラッシュ)になります(MySQL は SQL モードによる例外あり)。ESCAPE を明示しておくと迷いません。
プレースホルダに入れられるのは値だけです。テーブル名や列名、並び順の ASC・DESC はプレースホルダにできません。試すと、SELECT * FROM ? は near "?": syntax error になり、ORDER BY ? に "price" を渡すとエラーにはならないものの、「price という文字の定数」で並べることになり、価格順には並びませんでした。
一覧画面で「価格順」「名前順」を選べるようにするときは、使ってよい列名をプログラムの中に許可リストとして用意し、入力はそのリストから選ぶためのキーとしてだけ使います。
# 並べ替えに使ってよい列を、プログラムの中で決めておく(許可リスト)
SORT_COLUMNS = {"name": "name", "price": "price"}


def list_products(sort, desc):
    column = SORT_COLUMNS.get(sort, "id")  # リストにない値なら id で並べる
    order = "DESC" if desc else "ASC"      # 入力は True / False だけを見る
    sql = f"SELECT name, price FROM products ORDER BY {column} {order}"
    print("SQL:", sql)
    return con.execute(sql).fetchall()


print(list_products("price", True))
print(list_products("price; DROP TABLE products", False))
SQL: SELECT name, price FROM products ORDER BY price DESC
[('ボールペン', 150), ('ノート', 120), ('消しゴム', 80)]
SQL: SELECT name, price FROM products ORDER BY id ASC
[('ノート', 120), ('ボールペン', 150), ('消しゴム', 80)](products はノート 120 円・ボールペン 150 円・消しゴム 80 円の 3 件)SQL に入るのは、プログラムの中に書いた name・price・id・ASC・DESC だけなので、おかしな値が来ても既定の並び順になるだけです。OWASP も、並び順は入力を真偽値に変換してから ASC・DESC を選ぶ方法を紹介しています。また、利用者の入力でテーブル名や列名を決めること自体が設計の見直しのサインだとしています。
どの言語でも「SQL にはプレースホルダを書き、値は別に渡す」のは同じです。公式ドキュメントなどに載っている書き方を紹介します(手元では実行していません)。
PHP(PDO):prepare() で SQL を準備し、execute() に値を配列で渡します。PHP マニュアルには、プリペアドステートメントだけを使えば SQL インジェクションは起きないこと、ただしクエリのほかの部分をエスケープしていない入力で組み立てれば起こりうることが書かれています。
$stmt = $dbh->prepare("SELECT * FROM REGISTRY where name = ?");
$stmt->execute([$_GET['name']]);
LIKE では '%?%' とは書かず、LIKE ? とし、% は渡す値の側に付ける例もマニュアルにあります(入力中の %・_ のエスケープは別に必要)。
Java(JDBC の PreparedStatement):prepareStatement() に ? 入りの SQL を渡し、setString() などで何番目の ? にどの値を入れるかを指定します。次は OWASP のチートシートの例です。
String query = "SELECT account_balance FROM user_data WHERE user_name = ? ";
PreparedStatement pstmt = connection.prepareStatement( query );
pstmt.setString( 1, custname);
ResultSet results = pstmt.executeQuery( );Python で値を 1 つだけ渡すとき、("tanaka") と書くとタプルではなく、ただの文字列になります。実行すると ProgrammingError: Incorrect number of bindings supplied. The current statement uses 1, and there are 6 supplied. となりました。文字列の 6 文字が 6 個の値とみなされたためです。("tanaka",) のように、最後にカンマを付けます。
WHERE name = '?' と書くと、? はプレースホルダではなく「? という 1 文字の文字列」になります。値を渡すと The current statement uses 0, and there are 1 supplied. のエラーになりました。プレースホルダは引用符で囲みません。
検索条件はプレースホルダにしたのに、並び順や表示件数、ORM の text() の中だけ f 文字列で組み立てている、というのはよくある見落としです。コードを見直すときは、SQL を作っている行で +、f 文字列、%、format() を探すと見つけやすくなります。長い SQL は「SQL整形ツール」で整形すると、どこに値が入っているかを確認しやすくなります。
HTML エスケープ(< を < にするなど)は、画面に出すときの XSS 対策で、SQL インジェクションの対策ではありません。逆に、プレースホルダで保存したデータも、画面に出すときは HTML エスケープが必要です。対策は「どこに出すか」ごとに別々に行います。XSS については「XSS(クロスサイトスクリプティング)とは?」、エスケープの変換結果は「HTMLエスケープ・アンエスケープツール」で確かめられます。
WAF(Web アプリケーションファイアウォール)は怪しいリクエストを手前で止める追加の守りですが、アプリの SQL の作り方を直すものではありません。根本的な対策はプレースホルダです。
まずはコードを読み、SQL を組み立てている場所をすべて洗い出して、値がプレースホルダで渡されているかを確認します。そのうえで、自分の PC で動かしているアプリに O'Brien のような ' を含む普通の文字列を入れ、エラーにならず正しく検索・保存できることを確かめます。この記事のとおり、文字列連結の SQL は ' 1 つで壊れるので、見つけるきっかけになります。
参考:IPA「安全なウェブサイトの作り方」(1.1 SQL インジェクション)、OWASP「SQL Injection Prevention Cheat Sheet」、Python ドキュメント「sqlite3」、SQLAlchemy 2.0 ドキュメント「Working with Transactions and the DBAPI」、PHP マニュアル「Prepared statements and stored procedures」、Java SE 21「PreparedStatement」、SQLite・MySQL 8.4・PostgreSQL の LIKE の説明(2026 年 10 月に確認)