DNSとは?名前解決の仕組みとnslookup・Resolve-DnsNameでの確認方法
hr
ENG LIFE BLOG
フロントエンドから API を呼び出したら、ブラウザーのコンソールに「has been blocked by CORS policy」という赤いエラーが出た。curl で同じ URL を叩くと普通に返ってくるのに、なぜかブラウザーだけ失敗する。Web 開発を始めると、多くの人がこの「CORS エラー」でつまずきます。
この記事では、CORS(コルス、Cross-Origin Resource Sharing)の仕組みを、ブラウザーの仕様書 Fetch Standard と MDN の説明を確かめながら解説します。後半では、自分の PC にページ用と API 用の 2 つのサーバーを立て、ヘッダーがないと失敗し、Access-Control-Allow-Origin を付けると成功することを実際に試した結果を載せます。
実行環境は Windows 11・Python 3.12・Microsoft Edge 155(ヘッドレス)・Windows 標準の curl.exe 8.21.0 です(2026 年 10 月に確認)。
今回の実験で Edge のコンソールに出たエラーの 1 つが次のものです。
Access to fetch at 'http://127.0.0.1:8082/nocors' from origin 'http://127.0.0.1:8081' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.意味は「http://127.0.0.1:8081 のページから http://127.0.0.1:8082/nocors を fetch したが、レスポンスに Access-Control-Allow-Origin ヘッダーがないのでブロックした」です。ポイントは次の 2 つです。
CORS を理解するには、まずその前提となる同一オリジンポリシー(Same-Origin Policy)を知る必要があります。ブラウザーは、あるページの JavaScript が、別のオリジンから取ってきたデータを読むことを原則として禁止しています。もしこの制限がなければ、悪意のあるサイトを開いただけで、その裏であなたがログイン中の銀行サイトや社内システムにリクエストを送り、返ってきた個人情報を読み取れてしまいます。
オリジンとは、URL のうちスキーム(http / https)・ホスト(ドメイン名や IP アドレス)・ポート番号の 3 つの組み合わせです。MDN では「プロトコル・ポート・ホストがすべて同じなら同一オリジン」と説明されています。http://store.company.com/dir/page.html と比べた MDN の例は次のとおりです。
| URL | 結果 | 理由 |
|---|---|---|
| http://store.company.com/dir2/other.html | 同一オリジン | パスが違うだけ |
| https://store.company.com/page.html | 別オリジン | スキームが違う(http と https) |
| http://store.company.com:81/dir/page.html | 別オリジン | ポートが違う(http の既定は 80) |
| http://news.company.com/dir/page.html | 別オリジン | ホストが違う |
開発中によくあるのが、フロントエンドの開発サーバー(例:http://localhost:5173)と API サーバー(例:http://localhost:8000)のポートが違うケースです。同じ PC の中でも、ポートが違えば別オリジンなので CORS の対象になります。localhost と 127.0.0.1 も文字列として違うホストなので、別オリジンです(実験で確かめます)。
なお、同一オリジンポリシーが止めるのは主に「読み取り」です。MDN によると、リンクやフォーム送信のような別オリジンへの「書き込み」や、<img>・<script> などによる「埋め込み」は一般に許可されていて、別オリジンからの「読み取り」は一般に許可されていません。
同一オリジンポリシーのままでは、https://app.example.com の画面から https://api.example.com の API を使うことすらできません。そこで、サーバー側が「このオリジンのページになら、レスポンスを読ませてよい」とヘッダーで宣言する仕組みが CORS です。仕様は WHATWG の Fetch Standard に書かれています。
流れは次のとおりです。
Origin: http://127.0.0.1:8081 のように呼び出し元のオリジンを自動で付けて送るAccess-Control-Allow-Origin: http://127.0.0.1:8081 をレスポンスに付ける* なら)JavaScript にレスポンスを渡す。一致しなければエラーにする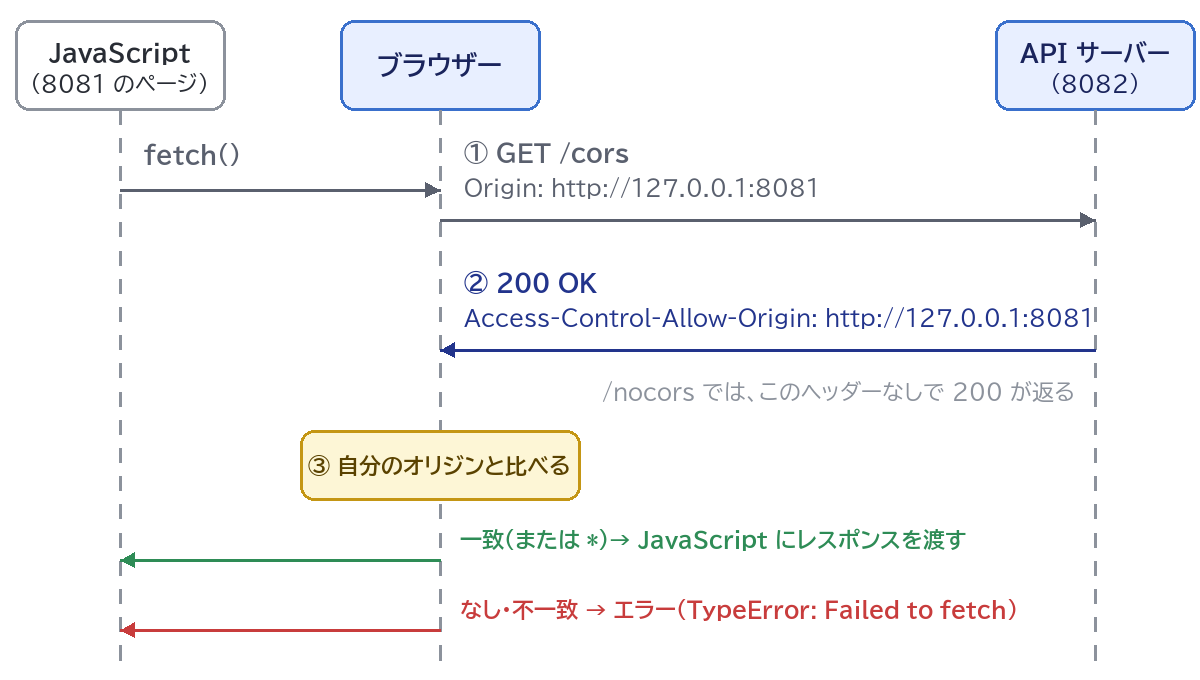
Access-Control-Allow-Origin に書けるのは、*(どのオリジンでもよい)か、1 つのオリジンです。MDN は、複数のオリジンに対応したいときは、リクエストの Origin を許可リストと照らし合わせ、一致したオリジンを返すように説明しています。その場合は、オリジンによってレスポンスが変わることをキャッシュに伝えるため Vary: Origin も付けます。また Fetch Standard の例のとおり、オリジンの末尾に「/」は付けません(https://example.com/ は不一致になります)。
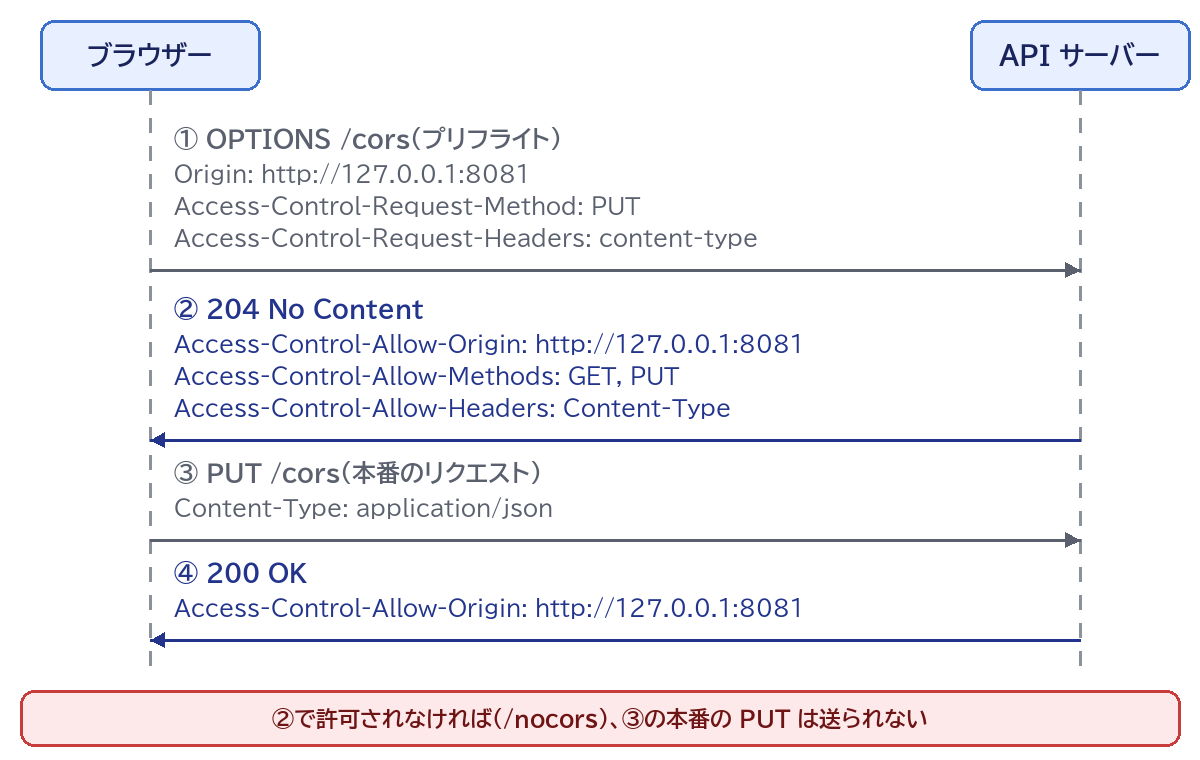
CORS のリクエストには 2 種類あります。条件を満たす「単純リクエスト」はそのまま送られ、それ以外は本番のリクエストの前に、OPTIONS メソッドで「この内容で送ってよいか」を問い合わせる「プリフライト(事前確認)」が行われます。MDN が挙げる単純リクエストの主な条件は次のとおりです。
| 項目 | 単純リクエストになる条件 |
|---|---|
| メソッド | GET・HEAD・POST のどれか |
| 自分で付けるヘッダー | Accept・Accept-Language・Content-Language・Content-Type・Range(単一の範囲)だけ |
| Content-Type | application/x-www-form-urlencoded・multipart/form-data・text/plain のどれか |
Fetch Standard では、これらのヘッダーの値が 128 バイトを超える場合なども対象外になります。実務で大事なのは、Content-Type: application/json の POST や、Authorization ヘッダー付きのリクエスト、PUT・DELETE はプリフライトが発生するという点です。JSON を送る API の多くはこちらになります。
プリフライトで使われるヘッダーは次のとおりです。
| ヘッダー | 送る側 | 意味 |
|---|---|---|
| Access-Control-Request-Method | ブラウザー | 本番で使うメソッド(例:PUT) |
| Access-Control-Request-Headers | ブラウザー | 本番で付けるヘッダー(例:content-type) |
| Access-Control-Allow-Methods | サーバー | 許可するメソッド(例:GET, PUT) |
| Access-Control-Allow-Headers | サーバー | 許可するヘッダー(例:Content-Type) |
| Access-Control-Max-Age | サーバー | プリフライトの結果を何秒覚えてよいか |
プリフライトの応答が許可していなければ、本番のリクエストは送られません。MDN によると Access-Control-Max-Age を付けないときの既定は 5 秒で、大きな値を付けてもブラウザーごとの上限が優先されます。
fetch は、別オリジンへのリクエストには既定で Cookie を付けません。ログイン状態を使う API などで Cookie を送るには、fetch(url, {credentials: "include"}) のように指定します。これを「資格情報付き(credentialed)リクエスト」と呼び、サーバー側の条件が厳しくなります。
Access-Control-Allow-Origin は * にできず、具体的なオリジンを返す(Fetch Standard:credentials mode が “include” なら * は使えない)Access-Control-Allow-Credentials: true も返すAccess-Control-Allow-Methods・Access-Control-Allow-Headers の * も「資格情報なしのリクエスト」でしかワイルドカードとして扱われないので、具体的に列挙するPython の標準ライブラリだけで、ページ用(ポート 8081)と API 用(ポート 8082)の 2 つのサーバーを自分の PC(127.0.0.1)に立てます。ポートが違うので、ページと API は別オリジンです。作業用のフォルダーを作り、次の api.py を保存します。
from http.server import BaseHTTPRequestHandler, HTTPServer

# CORS を許可するオリジン(許可リスト)
ALLOWED_ORIGINS = {"http://127.0.0.1:8081"}

class Handler(BaseHTTPRequestHandler):
    def add_cors_headers(self):
        origin = self.headers.get("Origin")
        if self.path == "/star":
            self.send_header("Access-Control-Allow-Origin", "*")
        elif self.path in ("/cors", "/cred") and origin in ALLOWED_ORIGINS:
            self.send_header("Access-Control-Allow-Origin", origin)
            self.send_header("Vary", "Origin")
            if self.path == "/cred":
                self.send_header("Access-Control-Allow-Credentials", "true")

    def do_GET(self):
        print(self.command, self.path, "Origin:", self.headers.get("Origin"), flush=True)
        body = b'{"message": "hello from API"}'
        self.send_response(200)
        self.send_header("Content-Type", "application/json")
        self.add_cors_headers()
        self.send_header("Content-Length", str(len(body)))
        self.end_headers()
        self.wfile.write(body)

    do_PUT = do_GET  # PUT も同じ JSON を返す

    def do_OPTIONS(self):
        print("OPTIONS", self.path,
              self.headers.get("Access-Control-Request-Method"),
              self.headers.get("Access-Control-Request-Headers"), flush=True)
        self.send_response(204)
        self.add_cors_headers()
        if self.path == "/cors":
            self.send_header("Access-Control-Allow-Methods", "GET, PUT")
            self.send_header("Access-Control-Allow-Headers", "Content-Type")
        self.end_headers()

    def log_message(self, format, *args):
        pass  # 標準のアクセスログは出さない

HTTPServer(("127.0.0.1", 8082), Handler).serve_forever()パスごとの違いは次のとおりです。/nocors は CORS のヘッダーなし、/cors は許可リストにあるオリジンだけに Access-Control-Allow-Origin を返し、OPTIONS には PUT と Content-Type を許可します。/star は *、/cred は Cookie 付きも許可します。
次に、同じフォルダーの中に page フォルダーを作り、page\index.html を保存します。7 種類の fetch を順に試し、結果を画面に表示するページです。
<!DOCTYPE html>
<meta charset="utf-8">
<title>CORS test</title>
<pre id="log"></pre>
<script>
const log = document.getElementById("log");
async function test(label, url, options) {
  try {
    const res = await fetch(url, options);
    const data = await res.json();
    log.textContent += label + ": OK " + data.message + "\n";
  } catch (e) {
    log.textContent += label + ": NG " + e.name + ": " + e.message + "\n";
  }
}
(async () => {
  await test("1 GET /nocors", "http://127.0.0.1:8082/nocors");
  await test("2 GET /cors", "http://127.0.0.1:8082/cors");
  await test("3 PUT /nocors", "http://127.0.0.1:8082/nocors", {method: "PUT", headers: {"Content-Type": "application/json"}, body: "{}"});
  await test("4 PUT /cors", "http://127.0.0.1:8082/cors", {method: "PUT", headers: {"Content-Type": "application/json"}, body: "{}"});
  await test("5 GET /star", "http://127.0.0.1:8082/star");
  await test("6 GET /star (credentials)", "http://127.0.0.1:8082/star", {credentials: "include"});
  await test("7 GET /cred (credentials)", "http://127.0.0.1:8082/cred", {credentials: "include"});
  log.textContent += "done\n";
})();
</script>
PowerShell を 2 つ開き、作業用フォルダーで 1 つ目は API サーバーを、2 つ目はページ用のサーバーを起動します(どちらも Ctrl+C で終了)。
py api.pypy -m http.server 8081 --bind 127.0.0.1 --directory pageブラウザーで http://127.0.0.1:8081/ を開き、F12 キーで開発者ツールの「コンソール」を見ます。ヘッドレスの Edge で開いたときの画面の表示は次のとおりでした。
1 GET /nocors: NG TypeError: Failed to fetch
2 GET /cors: OK hello from API
3 PUT /nocors: NG TypeError: Failed to fetch
4 PUT /cors: OK hello from API
5 GET /star: OK hello from API
6 GET /star (credentials): NG TypeError: Failed to fetch
7 GET /cred (credentials): OK hello from API
done
JavaScript に届くエラーは、どれも「TypeError: Failed to fetch」だけです。MDN にあるとおり、CORS の失敗の詳細はセキュリティのため JavaScript には知らされず、原因はコンソールでしか分かりません。コンソールには次のメッセージが出ました(Edge のログから取得)。
Access to fetch at 'http://127.0.0.1:8082/nocors' from origin 'http://127.0.0.1:8081' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
Access to fetch at 'http://127.0.0.1:8082/nocors' from origin 'http://127.0.0.1:8081' has been blocked by CORS policy: Response to preflight request doesn't pass access control check: No 'Access-Control-Allow-Origin' header is present on the requested resource.
Access to fetch at 'http://127.0.0.1:8082/star' from origin 'http://127.0.0.1:8081' has been blocked by CORS policy: The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.
1 行目が 1 番(ヘッダーなし)、2 行目が 3 番(プリフライトで不許可)、3 行目が 6 番(* と Cookie 付き)の原因です。次に API サーバー側の表示を見ます。
GET /nocors Origin: http://127.0.0.1:8081
GET /cors Origin: http://127.0.0.1:8081
OPTIONS /nocors PUT content-type
OPTIONS /cors PUT content-type
PUT /cors Origin: http://127.0.0.1:8081
GET /star Origin: http://127.0.0.1:8081
GET /star Origin: http://127.0.0.1:8081
GET /cred Origin: http://127.0.0.1:8081
ここから分かることは 3 つです。
GET /nocors はサーバーまで届いて処理されている。ブロックされたのは、レスポンスを JavaScript に渡す段階OPTIONS(プリフライト)が送られ、Access-Control-Request-Method: PUT と Access-Control-Request-Headers: content-type が付いていた/nocors には、本番の PUT が送られていないページを http://localhost:8081/ で開き直すと、/star 以外はすべて失敗しました。オリジンが http://localhost:8081 になり、許可リストの http://127.0.0.1:8081 と一致しないためです。サーバーの許可リストは、実際にブラウザーのアドレス欄に出るオリジンと文字どおり同じにする必要があります。
同じ /nocors を PowerShell から curl.exe で取得してみます。
curl.exe -i http://127.0.0.1:8082/nocorsHTTP/1.0 200 OK
Server: BaseHTTP/0.6 Python/3.12.6
Date: Sun, 18 Oct 2026 09:52:45 GMT
Content-Type: application/json
Content-Length: 29
{"message": "hello from API"}CORS のヘッダーがなくても、普通に JSON が読めます。CORS は、ブラウザーが「開いているページの JavaScript」に別オリジンのデータを渡してよいかを判断する仕組みだからです。curl や Python のスクリプト、サーバー同士の通信には「どのサイトのページから呼ばれたか」という概念がなく、CORS の制限はかかりません。逆に言えば、CORS は API を守る仕組みではありません。API に認証やアクセス制限が必要なら、それは別に作る必要があります。
curl はサーバーの CORS 設定を確かめるのにも使えます。ブラウザーのプリフライトをまねて、OPTIONS を送ってみます。
curl.exe -i -X OPTIONS -H "Origin: http://127.0.0.1:8081" -H "Access-Control-Request-Method: PUT" -H "Access-Control-Request-Headers: content-type" http://127.0.0.1:8082/corsHTTP/1.0 204 No Content
Server: BaseHTTP/0.6 Python/3.12.6
Date: Sun, 18 Oct 2026 09:52:45 GMT
Access-Control-Allow-Origin: http://127.0.0.1:8081
Vary: Origin
Access-Control-Allow-Methods: GET, PUT
Access-Control-Allow-Headers: Content-TypeOrigin を許可リストにない https://evil.example にして /cors に GET を送ると、本文は返りますが Access-Control-Allow-Origin は付きませんでした。ブラウザーで開いた他のサイトのページからは読めない、ということです。curl の使い方は「curlコマンドの使い方」で詳しく解説しています。
fetch のリクエストに Access-Control-Allow-Origin ヘッダーを付けても効果はありません。これはサーバーが返すレスポンスのヘッダーです。むしろ独自のヘッダーが増えるので、プリフライトが発生します。
「mode: "no-cors" を付けたらエラーが消えた」という例もよく見かけますが、中身は読めません。実際に /nocors へ {mode: "no-cors"} で fetch すると、エラーにはならない代わりに type=opaque status=0 ok=false、本文は空でした。中身を見せない「不透明なレスポンス」を受け取っただけです。
実験の 6 番のとおり、credentials: "include" と * の組み合わせはブラウザーが拒否します。許可リストで具体的なオリジンを返し、Access-Control-Allow-Credentials: true を付けます(実験の 7 番)。
JSON の POST や PUT で失敗し、コンソールに「Response to preflight request doesn’t pass access control check」と出るときは、プリフライトの応答が原因です。OPTIONS を受け付けるルートがない、OPTIONS にもログイン必須のチェックをかけてエラーを返している、Access-Control-Allow-Headers に Content-Type や Authorization が入っていない、といったケースを確かめます。ブラウザーの開発者ツールの「ネットワーク」タブで、OPTIONS のリクエストとレスポンスのヘッダーを見ると原因を絞り込めます。ステータスコードの意味は「HTTPステータスコード検索」で調べられます。
Vite の server.proxy のような開発サーバーのプロキシを使うと、ブラウザーから見て API が同じオリジンになるので CORS エラーは消えます。ただし Vite の公式ドキュメントにあるとおり、これは開発サーバーのための設定です。本番環境で画面と API のオリジンが違うなら、本番の API サーバー(または前に置く Web サーバー)で CORS を設定する必要があります。
「許可リストを作るのが面倒だから」と、届いた Origin の値をそのまま Access-Control-Allow-Origin に入れて返すコードを見かけます。これはすべてのサイトを許可しているのと同じです。さらに Access-Control-Allow-Credentials: true も付けていると、利用者が悪意のあるページを開いただけで、そのページの JavaScript が利用者の Cookie 付きで API を呼び、ログイン中の利用者の情報を読み取れてしまいます。* なら資格情報付きでは使えないという安全装置がありますが、Origin をそのまま返すとその安全装置を自分で外すことになります。
今回の api.py のように、許可するオリジンを完全一致の許可リストで決めるのが基本です。「example.com で終わるか」のような部分一致の判定は、evil-example.com のようなドメインも通してしまうことがあるので避けます。
ローカルの HTML ファイル(file:)から試すと、オリジンが null になることがあります。MDN は、data: や file:、サンドボックス化された文書のオリジンは null になり、どのサイトでも null オリジンの文書を作れるため、Access-Control-Allow-Origin: null は使うべきでないとしています。
実験の 1 番のように、単純リクエストはサーバーに届いて処理されたうえで、読み取りだけがブロックされます。データを変更する処理を「CORS で守られているから安全」と考えてはいけません。データを変更する API は、認証や CSRF 対策(なりすましリクエスト対策)を別に行います。XSS がある場合は、同じオリジンのスクリプトとして動くので CORS では防げません。XSS については「XSS(クロスサイトスクリプティング)とは?」で解説しています。
Cookie などの資格情報を使わない、誰に読まれても困らない公開 API なら * で問題ないこともあります。ログインが必要な API や社内向けの API では、許可リストで具体的なオリジンを返しましょう。
はい。スキームが違えば別オリジンなので、http://example.com と https://example.com は別扱いです。本番で HTTPS に移行したのに許可リストが http のまま、という間違いに注意しましょう。HTTPS については「HTTPとHTTPSの違いとは?」を参照してください。
CORS は、別オリジンのデータを読むことを禁じる同一オリジンポリシーに対して、サーバーが Access-Control-Allow-Origin などで「読んでよい相手」を伝える仕組みです。エラーはブラウザーが出しますが、直すのは API のサーバー側です。許可するオリジンは完全一致の許可リストで決め、Cookie を使うなら * ではなく具体的なオリジンと Access-Control-Allow-Credentials: true を返しましょう。